Koru Alanlar Arası Güvenlik Çözümü
Mil-CDS
Sınırı değil, geçişi kontrol eder. Farklı güvenlik seviyeleri arasındaki veri akışını mesaj düzeyinde inceler; izinsiz olanı geçirmez.
Mil-CDS, farklı güvenlik sınıflandırma seviyesine sahip ağlar arasında güvenli ve kontrollü veri iletişimi sağlayan, Ortak Kriterler (Common Criteria, CC) EAL4+ sertifikalı bir alanlar arası güvenlik (Cross Domain Security) çözümüdür.
Nasıl Çalışır
Al, denetle, arındır, ilet: dört adım
Temsili akış - 01 / 04
Farklı güvenlik seviyelerindeki ağlar arasında geçmek istenen veri akışı sisteme ulaşır.
Mesaj alanı seviyesinde yapısal ve anlamsal inceleme yapılır; veri sınıflandırılır.
Gerektiğinde içerik değişikliği uygulanır; gizli kanallara karşı önlemler ve izinsiz giriş tespiti devreye girer.
Yalnızca izinli, güvenli içerik hedef ağa geçer; ağlar bu sürecin varlığından habersizdir.
Sorun
Sorun ağları ayırmak değil; ayrılan ağlar arasında ne zaman, ne kadar veri geçtiğini görememek
Gizli, gizli olmayan ve çok gizli gibi farklı sınıflandırma seviyesindeki ağlar, güvenlik gerekçesiyle genellikle fiziksel olarak birbirinden ayrı tutulur. Ancak operasyonel ihtiyaçlar bu ayrı ağlar arasında zaman zaman kontrollü veri aktarımı gerektirir.
Bu aktarımın manuel veya gevşek kontrollü yöntemlerle yapılması, istenmeyen veri sızıntısı ve gizli kanal riskini beraberinde getirir; özellikle mesaj içeriğinin yüzeysel denetlenmesi, yetkisiz verinin fark edilmeden düşük güvenlikli tarafa geçmesine yol açabilir.
Bu ihtiyaç yeni değil; ama müşterek ve müttefik operasyonlarda paylaşılan veri hacmi arttıkça, iki ağ arasındaki her geçiş noktası manuel denetimle takip edilemez hale geliyor — kurumun akreditasyon ve tedarik süreçlerinde bunu belgeleyebilmesi gerekiyor.
Geliştirici / Entegratör
Her yeni bağlantı noktası için manuel veya gevşek kontrollü bir aktarım yöntemi kurmak zorunda kalır; bu yöntem yeni bir gizli kanal riski taşır.
Sistem mimarı
Fiziksel ayrım ile operasyonel veri paylaşımı ihtiyacı arasındaki dengeyi her bağlantı için yeniden tasarlamak zorunda kalır.
Operasyon / ISSM-ISSO
Veri sızıntısı ve gizli kanal riskini, mesaj içeriğine inmeyen yüzeysel bir denetimle izlemeye çalışır.
Kurum
Yetkisiz verinin fark edilmeden düşük güvenlikli tarafa geçme riskini taşır; bu riski uluslararası tedarik ve akreditasyon süreçlerinde belgeleyemez.
Ağları ayırmak sorunu çözmez; sorun aradaki geçişi kimin, ne zaman, ne kadar gördüğü
Çözüm
Güvenlik sınırda değil, geçişin kendisinde sağlanır
Çözüm, ağları birbirine açmak değil, aralarındaki geçişi tam kontrol altına almaktır. Gelen ve giden veri akışı üzerinde tam görünürlük sağlanır; veri mesaj alanı seviyesinde incelenir, yalnızca izinli içerik karşı tarafa geçer.
Bu denetim, ağın kendisine değil, ağlar arasındaki geçiş noktasına kurulur — mevcut topoloji ve operasyonel süreç değişmeden.
Ürün
Mil-CDS Nedir?
Mil-CDS, MilSOFT’un geliştirdiği, Ortak Kriterler (Common Criteria) EAL4+ sertifikalı bir alanlar arası güvenlik (Cross Domain Security) çözümüdür. İki veya daha fazla güvenlik alanı arasındaki veri akışını, gelen ve giden trafik üzerinde tam kontrol sağlayacak biçimde yönetir.
Bağlandığı ağlarda neredeyse hiçbir yapılandırma değişikliği gerektirmeden, tamamen saydam biçimde çalışır — ağlar sistemin varlığından habersizdir. İzinsiz girişleri tespit edip önleme kapasitesi, bu saydam konuşlandırma modeliyle birlikte yürür.
Mil-CDS genel amaçlı bir güvenlik duvarı değildir; farklı güvenlik seviyeleri arasındaki geçişi mesaj düzeyinde denetleyen bir alanlar arası güvenlik çözümüdür
Kabiliyetler
Sertifikalı Güvenlik Standardı
Ortak Kriterler (Common Criteria) EAL4+ sertifikasına ve TEMPEST gereksinimlerine uyumludur. Bu sayede uluslararası tedarik ve akreditasyon süreçlerinde iddiayı değil belgeyi sunar.
Mesaj Düzeyinde İnceleme ve Sınıflandırma
Akan veri üzerinde mesaj alanı seviyesinde yapısal ve anlamsal inceleme yapar, gerektiğinde içerik değişikliği uygular ve veriyi sınıflandırır. Böylece yüzeysel değil, mesaj içeriğine inen bir denetim sağlar.
Gizli Kanal ve İzinsiz Giriş Önleme
Gizli kanallara karşı önlemler alır, izinsiz girişleri tespit edip önler. Böylece veri sızıntısının görünür yollardan değil, dolaylı yollardan da gerçekleşmesini engeller.
Esnek Filtreleme ve Kimlik Doğrulama
Esnek ve gelişmiş filtreleme kapasitesiyle ağ ayrımını güçlendirir; güçlü kimlik doğrulamaya dayalı, iyi tanımlanmış bir yetenek modeli üzerinden çalışır. Bu yetenek modeli, kimin neyi görebileceğini net biçimde tanımlar.
Saydam Konuşlandırma
Bağlandığı ağlarda neredeyse hiçbir yapılandırma değişikliği gerektirmeden devreye alınabilir; mevcut ağ topolojisine veya operasyonel sürece müdahale etmez. Böylece operasyonel süreci durdurmadan güvenlik katmanı eklenmiş olur.
Ölçeklenebilir, Genişletilebilir Mimari
Ölçeklenebilir, dağıtılabilir ve modüler bir mimariye sahiptir; yeni protokol ve mesaj formatı eklemelerine tam genişletilebilir bir altyapı sunar. Bu sayede tek bir güvenlik sınırından çok sayıda bağlantı noktasına aynı mimariyle büyür.
Fark
Neden Mil-CDS?
Bir alanlar arası güvenlik çözümünde neye bakılmalı?
Bu alanda sık görülen iki zaaf var: mesaj içeriğinin yüzeysel denetlenmesi, yetkisiz verinin fark edilmeden geçmesine izin verir; sızıntı önleme için ağ topolojisinin yeniden tasarlanması operasyonel süreci durma noktasına getirir. Mil-CDS bu iki zaafı da taşımaz.
Sertifikalı bir standarda dayanır.
CC EAL4+ ve TEMPEST uyumu, iddiayı değil belgeyi öne çıkarır.
Mesaj içeriğine iner.
Yüzeysel filtreleme değil, mesaj alanı seviyesinde yapısal ve anlamsal inceleme yapar.
Gizli kanalı da hesaba katar.
Sızıntının yalnızca görünür yollardan değil, dolaylı yollardan da olabileceğini varsayar.
Saydam biçimde konuşlandırılır.
Mevcut ağ topolojisine veya operasyonel sürece dokunmadan devreye girer.
Protokol çeşitliliğini tek noktada toplar.
Genel kurumsal ağ trafiğinden taktik veri bağına kadar aynı güvenlik mantığıyla çalışır.
Ölçekle birlikte büyür.
Tek bir güvenlik sınırından çok sayıda bağlantı noktasına, aynı ölçeklenebilir mimariyle uyarlanır.
Kullanım Alanları
Karargah – Saha Veri Köprüsü
Gizlilik seviyeli askeri ağlar arasında güvenli veri paylaşımı gerektiren ortamlarda, karargah ile saha sistemleri arasındaki veri köprüsü olarak kullanılır.
NATO ve Müttefik Sistemlerle Birlikte Çalışabilirlik
Link 16 ve JREAP-C gibi taktik veri bağı protokollerini desteklemesi sayesinde, NATO ve müttefik sistemlerle birlikte çalışabilirlik gerektiren senaryolarda görev alır.
Kritik Altyapı ve Çok Ölçekli Konuşlandırma
Kritik altyapı güvenliği gerektiren projelerde alanlar arası veri kontrolü sağlar; ölçeklenebilir ve dağıtılabilir mimarisi sayesinde tek bir güvenlik sınırından çok sayıda bağlantı noktasına kadar farklı ölçekteki konuşlandırma senaryolarına uyarlanır.
Uluslararası Tedarik Süreçlerinde Güvenlik Belgesi
CC EAL4+ sertifikası sayesinde uluslararası tedarik süreçlerinde güvenlik belgesi olarak da sunulabilir.
Teknik ve Standartlar
Mimari
- Sertifikasyon
- Ortak Kriterler (Common Criteria) EAL4+; TEMPEST gereksinimlerine uyumluluk.
- Denetim modeli
- Mesaj alanı seviyesinde yapısal ve anlamsal inceleme, içerik değişikliği ve veri sınıflandırma.
- Kimlik doğrulama
- Güçlü kimlik doğrulamaya dayalı, iyi tanımlanmış bir yetenek modeli.
- Konuşlandırma
- Saydam; mevcut ağ topolojisine veya operasyonel sürece müdahale etmez.
- Mimari
- Ölçeklenebilir, dağıtılabilir ve modüler; yeni protokol/mesaj formatı eklemelerine genişletilebilir.
Desteklenen Protokoller
- Genel kurumsal ağ trafiği
- HTTP/S, Uzak Masaüstü, FTP/S, VOIP
- Taktik veri bağı
- Link 16, JREAP-C, ASTERIX, DIS
- Mesajlaşma ve veri formatı
- ADEXP, XML, J-CHAT, WMO
Kimler İçin?
Karar verici
Uluslararası tedarik süreçlerinde CC EAL4+ belgesiyle güvenlik gereksinimini karşılayabilme.
Sistem Mimarı / Entegratör
Mevcut ağ topolojisine dokunmadan, saydam biçimde devreye alma imkânı.
ISSM / ISSO
Mesaj düzeyinde inceleme ve gizli kanal önlemleriyle sızıntı riskini somut biçimde azaltma.
Operasyon ekibi
Neredeyse hiç yapılandırma değişikliği gerektirmeyen bir sistemle günlük operasyonun kesintiye uğramaması.
Kurum
NATO/müttefik sistemlerle birlikte çalışabilirlik ve ölçeklenebilir mimariyle uzun vadeli konuşlandırma esnekliği.
Yetkinlik - Koru
İlgili Çözümler
 Eğit Taktik Veri Linki Simülatörü TDLSIM TDLSIM, Link 11, Link 16, Link 22 ve JREAP protokollerini test, analiz ve eğitim ortamında simüle eden yerli taktik veri linki simülatörüdür. İncele
 Eğit Müşterek Elektronik Harp Simülasyonu JETSIM JETSIM, kara, deniz ve hava kuvvetleri için senaryo tabanlı müşterek elektronik harp simülasyon platformudur. İncele
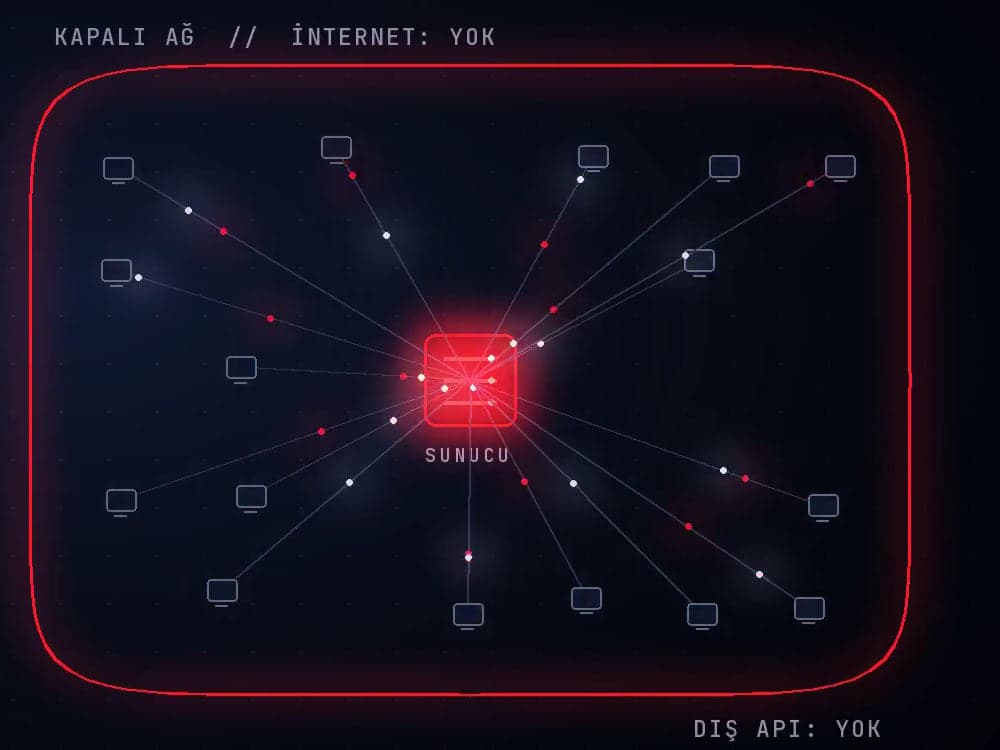 Akıllandır Kurum İçi Yapay Zekâ Asistanı MilSOFT AI MilSOFT AI, kurumunuzun altyapısında, internete bağlanmadan çalışan; Office, PDF, masaüstü ve web’de Türkçe kullanılan yapay zekâ asistanıdır. İncele
Sonraki Adım
Sınırı değil, geçişi kontrol eder
Mil-CDS, farklı güvenlik seviyesindeki ağlar arasında geçen veriyi mesaj düzeyinde denetler, yalnızca izinli içeriğin karşıya geçmesine izin verir — mevcut ağ topolojisine dokunmadan, CC EAL4+ sertifikasıyla belgelenmiş bir güvenlik modeliyle.
Mil-CDS’i kendi ağ mimarinizde değerlendirmek için üç yol var:
- 01 Teknik değerlendirme paketi Ürün dokümantasyonu, desteklenen protokol listesi ve sertifikasyon belgeleri.
- 02 Mimari çalıştayı Mevcut ağ topolojiniz üzerinden yarım günlük ortak değerlendirme.
- 03 Kavram kanıtı (PoC) Belirlenen bir güvenlik sınırında sınırlı kapsamlı konuşlandırma.